

网关与鉴权
网关与鉴权
gateway 是唯一对外暴露的业务入口(38080)。它不解析对象路径的业务含义,只按路径、方法、查询参数把请求分给两个后端服务;在转发之前,它要确认请求者是谁。
1. 网关在链路上的位置
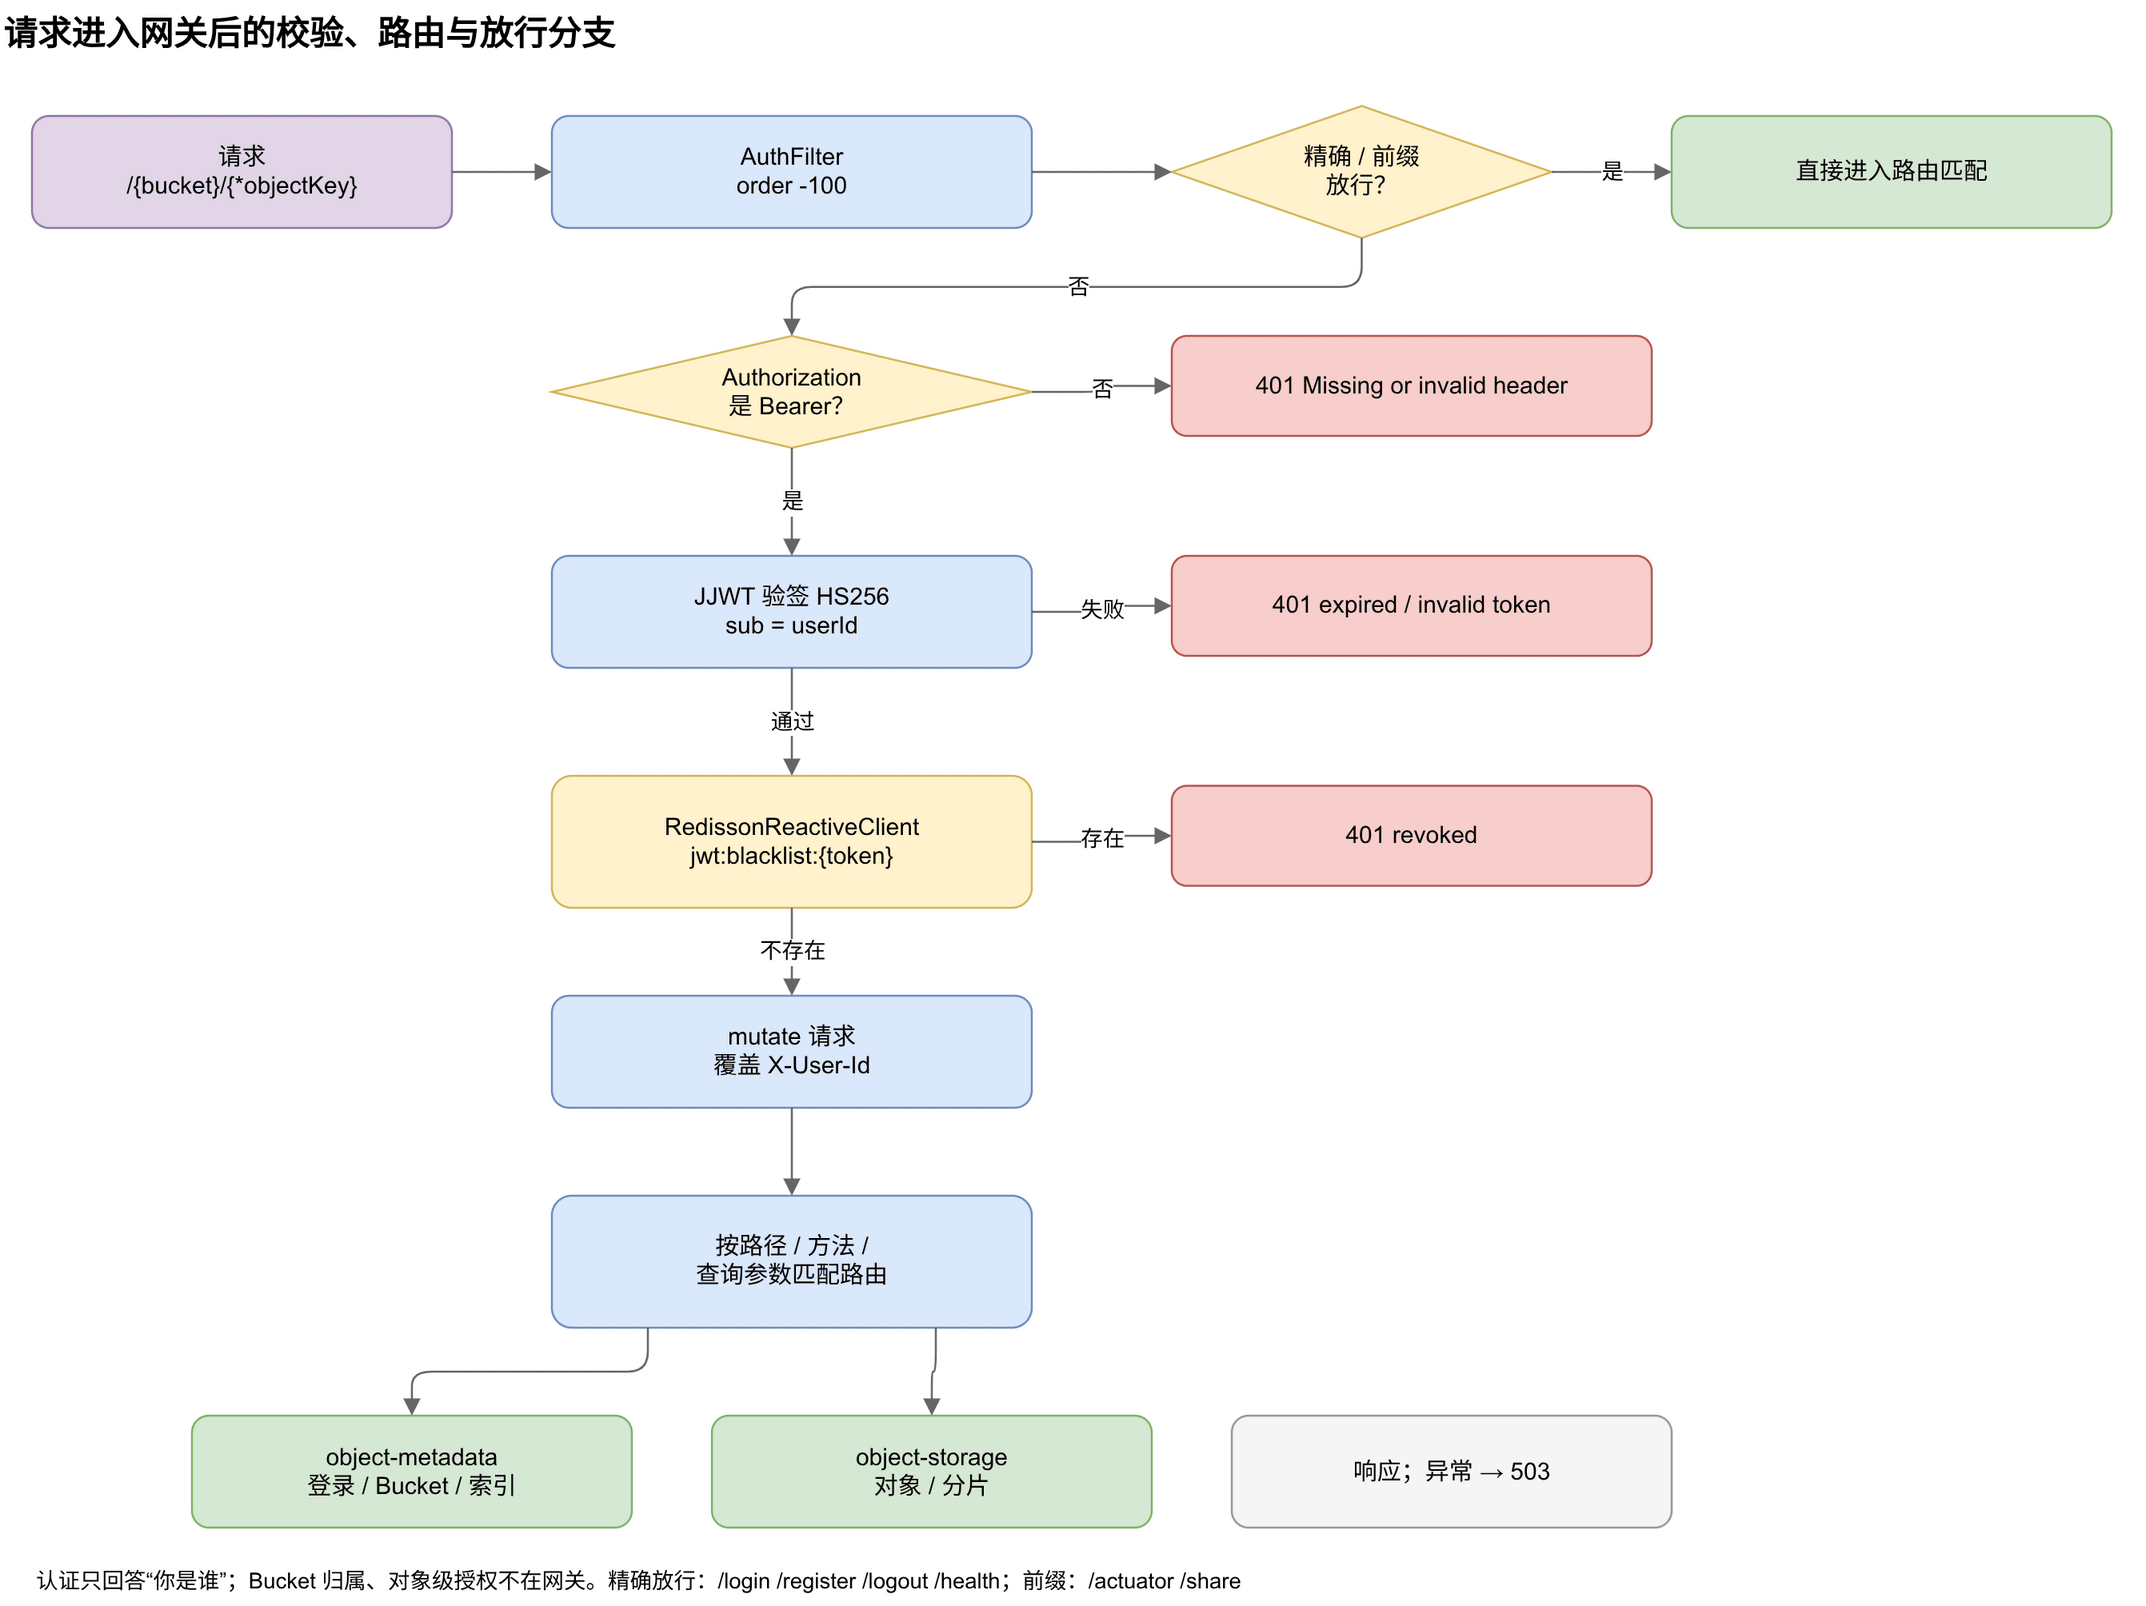
Gateway 是 WebFlux 应用,跑在 Reactor Netty 上。它自己不连 MySQL,也不碰对象存储;除 JWT 密钥外,唯一的外部依赖是 Redis Cluster(黑名单)与 Nacos(服务发现、Sentinel 规则)。
两个横切组件在过滤器链的最前面:
AuthFilter(GlobalFilter,order-100):放行清单、验签、查黑名单、注入X-User-Id。GatewayExceptionHandler(ErrorWebExceptionHandler,order-2):路由不可达、超时等异常统一返回 503。
2. 路由表与匹配顺序
路由按 application.yml 里的声明顺序匹配,share-apis 显式设了 order: -1。
| 顺序 | route id | 谓词 | 目标 |
|---|---|---|---|
| 1 | auth-and-api | Path=/login,/register,/logout,/me,/api/** | metadata |
| 2 | list-buckets | Path=/ 且 GET | metadata |
| 3 | bucket-admin | Path=/{bucket} 且 PUT,DELETE,HEAD | metadata |
| 4 | admin-apis | Path=/admin/** | metadata |
| 5 | share-apis | Path=/share/**(order -1) | metadata |
| 6 | list-objects | Path=/{bucket} 且 Query=list-type | metadata |
| 7 | multipart-uploads | Path=/{bucket}/{*objectKey} 且 Query=uploads,uploadId,partNumber | storage |
| 8 | object-storage-get | Path=/{bucket}/{*objectKey} 且 GET,HEAD | storage |
| 9 | presigned-url | Path=/{bucket}/{*objectKey} 且 POST 且 Query=presigned-url | storage |
| 10 | object-storage-write | Path=/{bucket}/{*objectKey} 且 PUT,DELETE,POST | storage |
{*objectKey} 可以匹配零段,所以 POST /{bucket}?delete 会落到第 10 条,由 ObjectController.deleteObjects 处理。
几个容易路由错的请求:
| 请求 | 实际落到 | 原因 |
|---|---|---|
GET /bucket(无查询参数) | storage 的 getObject,key 为空 | 第 6 条要求 list-type,否则落到第 8 条 |
GET /bucket?list-type=2 | metadata 的 listObjectsV2 | 第 6 条在 storage 之前 |
DELETE /bucket/key?uploadId=x | storage 的 abortMultipartUpload | 第 7 条优先于第 10 条 |
POST /bucket/key?presigned-url | storage 的 generatePresignedUrl | 第 9 条优先于第 10 条 |
POST /bucket?delete | storage 的 deleteObjects | 第 10 条的空 key 匹配 |
spring.cloud.gateway.discovery.locator.enabled: true 还会按服务名再生成一组路由(/object-storage/** 等)。这组路由不会绕过 AuthFilter,但会给服务内部路径开一个入口,排查时要知道它存在。
3. JWT 验签与放行清单
放行分两类:
- 精确匹配:
/login、/register、/logout、/health; - 前缀匹配:
/actuator、/share。
/register 与 /health 没有对应 Controller;/actuator 也没有引入 Actuator 依赖,这两条放行当前是空转。/logout 放行是因为登出本身要允许携带过期 token 进来(服务端会把它加进黑名单);/share/** 放行是为了让未登录的访问者能打开分享页。
其余请求必须带 Authorization: Bearer <token>,否则:
| 情况 | 响应 |
|---|---|
| 没有头或不是 Bearer | 401 Missing or invalid Authorization header |
| token 过期 | 401 Token expired |
| 签名错误或格式错误 | 401 Invalid token |
| 在黑名单里 | 401 Token has been revoked |
401 响应体是手写的 {"code":401,"message":"..."},Content-Type 为 application/json。验签通过后取 claims.getSubject() 作为 userId,通过 exchange.mutate().request(r -> r.header("X-User-Id", userId)) 覆盖同名请求头;客户端自己带的 X-User-Id 会被替换掉。
密钥长度在构造器里检查:不足 32 字节直接抛 WeakKeyException,服务起不来。
4. 全链路非阻塞
Gateway 的并发能力来自少量 event loop 线程处理大量连接。线程上任何一次同步等待都会把整条 event loop 占住,连接越多,堵得越彻底。
黑名单查询最初写成同步客户端:
// 阻塞:在 Netty event loop 上等 Redis
RBucket<String> bucket = redissonClient.getBucket(key);
if (bucket.isExists()) { ... }
压测时的表现是:尖峰 2,000 并发,Gateway 进程还在,端口不再响应;错误率 32.61%,P95 229 秒。换成 RedissonReactiveClient 后,查询返回 Mono<Boolean>,结果进入响应式管道:
return redissonClient.getBucket(RedisKeyConstants.KEY_JWT_BLACKLIST + token)
        .isExists()
        .flatMap(exists -> exists
                ? unauthorized(exchange, "Token has been revoked")
                : chain.filter(mutatedExchange));
RedissonClusterConfig 里用 redissonClient.reactive() 建响应式客户端,复用同一连接池。修复后同一套尖峰场景 9,739 个请求 0 错误,恢复后的 P50 是 2–4 ms。完整的读数与复算方法在基准测试与性能。
这条约束对后续改动同样有效:在 AuthFilter 或任何 Gateway 过滤器里加 Redis、数据库、HTTP 调用,都必须用响应式客户端。日志里每个请求打一条 [GATEWAY-REQ](INFO),在高 QPS 下本身就是一笔开销,定位完问题后应当降级。
5. Sentinel 流控与 Nacos 热更新
GatewayConfig 在 @PostConstruct 里做两件事:
- 先加载硬编码规则,保证 Nacos 不可用时启动就有保护:
| 资源(route id) | QPS |
|---|---|
object-storage-put | 200 |
object-storage-get | 100 |
object-storage-list | 50 |
- 注册
NacosDataSource,dataIdsentinel-rules.json、groupDEFAULT_GROUP,把 JSON 解析成List<GatewayFlowRule>。加载到非空规则就覆盖默认值,并注册监听器,Nacos 配置一改就重新loadRules。
namespace 为 public 时不会设置 NAMESPACE 属性,因为 Nacos SDK 用空字符串表示 public。Nacos 连不上或配置不存在时只打 warn,规则保持默认值。
Sentinel 的资源名是网关的 route id,不是后端接口路径。改路由 id 会同时改掉限流规则的作用对象。
6. 连接与超时参数
| 参数 | 值 | 位置 |
|---|---|---|
server.netty.connection-timeout | 30s | gateway/application.yml |
httpclient.connect-timeout | 5s | 同上 |
httpclient.response-timeout | 30s | 同上 |
| 连接池类型 | elastic | 同上 |
pool.max-connections | 4000 | 同上 |
pool.max-idle-time | 15s | 同上 |
pool.acquire-timeout | 5s | 同上 |
reactor.netty.ioWorkerCount | 16 | docker-compose.yml 的 JVM 参数 |
reactor.netty.ioSelectCount | 8 | 同上 |
SO_BACKLOG | 4096 | NettyServerConfig |
| JVM 堆 | -Xms256m -Xmx384m | compose |
| 容器内存 | 768M | compose |
连接池上限 4000 是为 2,000 并发留一倍余量;max-idle-time 15 秒让尖峰过后尽快回收连接。SO_BACKLOG 决定 accept 队列长度,突发连接先排队而不是被内核拒绝。
CORS 在网关统一处理:允许任意 Origin(allowedOriginPatterns: *),方法包含 GET/POST/PUT/DELETE/HEAD/OPTIONS,暴露 ETag、Content-Length、Content-Type、Last-Modified、x-amz-request-id、x-amz-id-2。对象下载的前端要读 ETag,这几个暴露头不能省。
7. 认证不是授权
网关解决的是“你是谁”,没有解决“你能动哪个 Bucket”。
object-storage完全不看X-User-Id的归属,只按 Bucket 名查存储类型;PUT/GET/DELETE都不校验 owner。object-metadata的headBucket、deleteBucket、listObjectsV2只按名称查,不校验 owner;listBuckets按 owner 过滤,permanentDelete与revokeShare校验 owner。- 两个后端服务的端口(38081/38082)在 compose 里直接映射到宿主机,绕过 Gateway 直连时不经过任何鉴权,
X-User-Id也可以随便写。
所以当前的安全边界是“登录后才方便用”,不是“登录后只能用自己的数据”。要做对象级授权,最小改动是在 object-storage 的每个入口校验 Bucket 的 owner_user_id,并把两个后端端口从宿主机收回内网。这一条在已知边界里有完整的清单。