

已知边界
已知边界
下面每一条都是代码当前没有做到的事,都能在源码里找到对应位置。按改动前的清单读,不要当成设计意图。
1. 授权只到“登录”这一层
| 位置 | 检查 | 结果 |
|---|---|---|
网关 AuthFilter | token 有效、不在黑名单 | 放行 |
object-storage 全部入口 | 无 | 按 Bucket 名直接读写 |
BucketController.headBucket / deleteBucket | 无 | 任何登录用户可 HEAD/DELETE 任何 Bucket |
BucketController.listObjectsV2 / admin/objects | 无 | 知道 Bucket 名就能列对象 |
BucketServiceImpl.listBuckets | 按 owner_user_id 过滤 | 只影响“我的列表” |
RecycleServiceImpl.permanentDelete | 校验 Bucket owner | 仅此一处 |
ShareServiceImpl.revokeShare | 校验 Bucket owner | 仅此一处 |
ShareServiceImpl.createShareLink | 不校验请求者 | 任何登录用户可给任何 Bucket 建分享 |
另外两个入口绕过了网关:
docker-compose.yml把 38081/38082 映射到宿主机,直连后端不经过AuthFilter。X-User-Id是普通请求头,可以随便写。share/**在网关放行,这是设计如此,但createShareLink不校验 owner,任何登录用户都能给别人的 Bucket 建一条分享。
最小修法:在 object-storage 的 ObjectController/MultipartController 入口按 bucket_info.owner_user_id 校验,把 X-User-Id 作为身份而不是提示。object-metadata 的 HEAD/DELETE/List 补同样的校验。两个后端端口从 compose 的 ports 移到内部网络。
2. 回收站恢复的是索引,不是文件
删除链路是“先删字节,再改状态”:
ObjectServiceImpl.deleteObject调backend.removeObject;- 删除成功后发
OBJECT_DELETED; ObjectDeletedConsumer把object_info.status改成RECYCLED;restoreObject只把状态改回NORMAL。
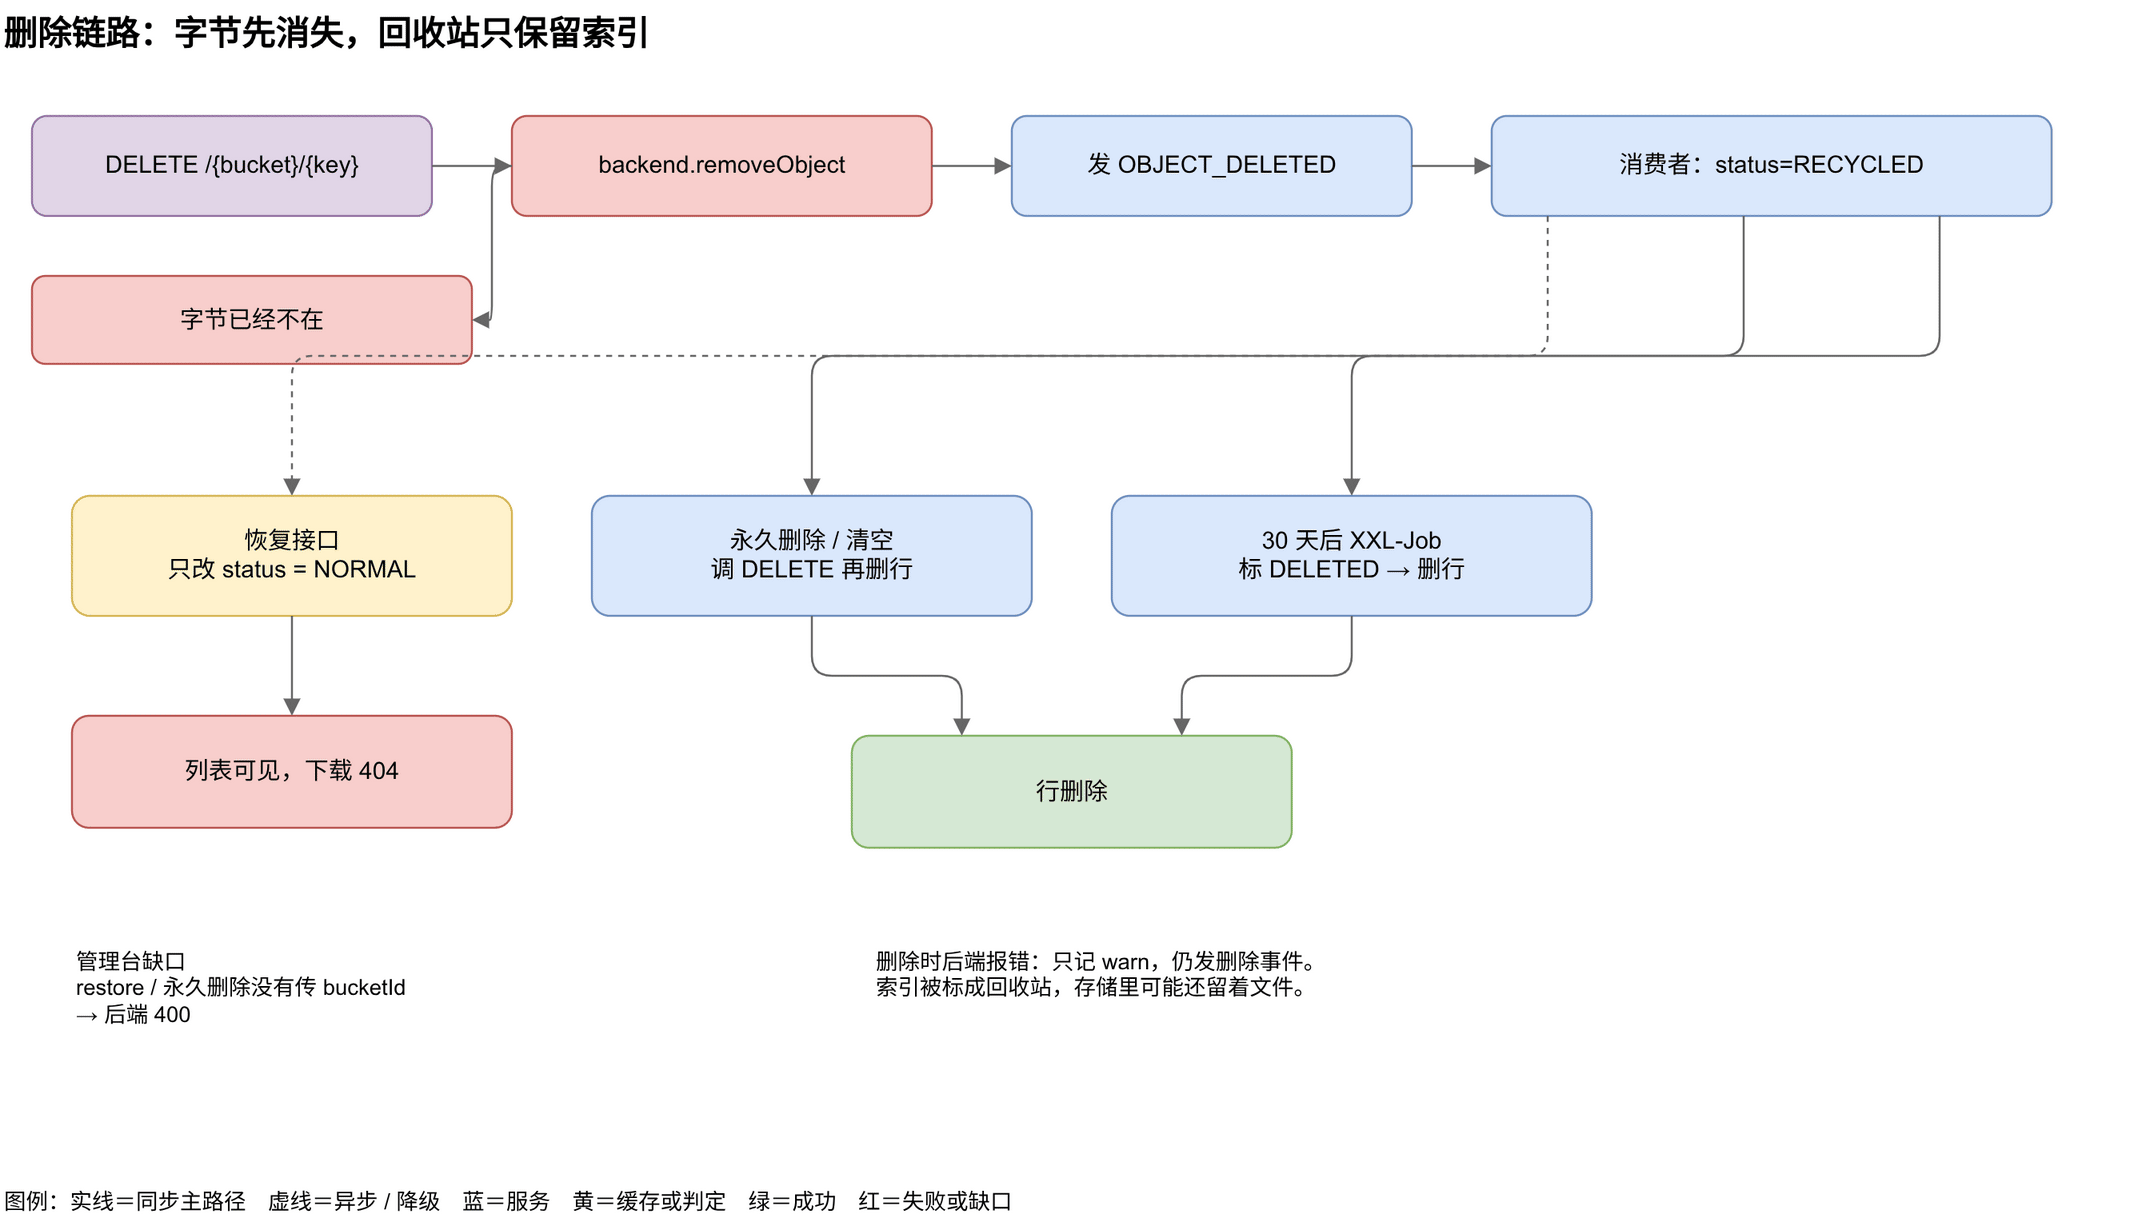
第 1 步之后存储里的对象已经不存在了,第 4 步不会把它找回来。恢复后的行能出现在列表里,下载 404。
30 天保留的是 RECYCLED 行,不是文件。要让“回收站”名副其实,得把第 1 步从删除改成“移动到回收站前缀/桶”,恢复时再移回来。也可以在删除时保留字节,只靠 status 隐藏。
前端的两个按钮还有一个参数问题:
admin-ui/src/api/recycle.ts的restoreRecycleItem只发POST /admin/recycle/{id}/restore,没有bucketId;deleteRecycleItem只发DELETE /admin/recycle/{id}和X-User-Id,也没有bucketId。
后端 RecycleController 的两个方法都把 bucketId 声明成必填 @RequestParam Long。缺参数会走 MissingServletRequestParameterException,返回 400。所以管理台上的“恢复”和“永久删除”当前不可用。“清空回收站”只带 userId,可以走通。
3. 分享链路缺一个下载接口
前端 ShareAccessPage 在点击下载时请求:
GET /share/{token}/files/{objectKey}
X-Share-Password: ...
后端 ShareController 只有 /share/{token}/verify 与 /share/{token}/files,没有第三条路由。网关的 share-apis 会先匹配 /share/** 并转给 object-metadata,所以这个请求落到 metadata 的 404,不会落到对象路由。
其余三处:
- 文件列表不校验密码。
getShareFiles只看 token、状态、过期时间。密码只在verify里校验。前端打开分享页时先调/files,密码框提交后只是重新查一次同一个接口,并没有把密码送到后端校验。 - 下载次数在 verify 时 +1,不是在下载时。
incrementDownloadCount由verifyShareToken调用。真正的下载接口不存在,所以“最多下载 N 次”限制的是验证次数。 - key 精确匹配。
getShareFiles用IN (objectKeys)查object_info。库里object_key带前导/。创建分享时传["a.txt"]查不到,传["/a.txt"]才能查到。冒烟测试创建分享用的是不带斜杠的 key,只断言了 200,没有断言列表非空。
4. 列表接口的分页与前缀
ListObjectsV2(XML)与 /admin/objects(JSON)是两套实现,行为不一致:
| 能力 | XML ?list-type=2 | JSON /admin/objects |
|---|---|---|
continuation-token | 接收但不使用,每次都从第一条开始 | 用 object_key > token 翻页 |
NextContinuationToken | 返回最后一页的 key | 返回下一 token |
delimiter | 生成 <CommonPrefixes>,但 <Contents> 已经写进字符串,同一对象会同时出现在两处 | 生成 folders 并从 files 里移除 |
max-keys | 默认 1000,取 maxKeys + 1 判断截断 | 同左 |
prefix | likeRight(object_key, prefix) | 同左 |
prefix 还有一个前导斜杠问题:object_key 是 /dir/a.txt,调用方按 S3 习惯传 prefix=dir/ 会匹配不到。要传 /dir/。管理台从 folders 拿到的是带斜杠的前缀,所以自身能正常工作,但对外的 S3 兼容性不成立。
XML 列表因此最多只能看到前 1000 个对象(后续页拿不到),且目录与文件会重复出现。
5. 计量与配额没有生效
| 字段/表 | 现状 |
|---|---|
bucket_info.used_bytes | 只在 Created 事件里加,Deleted 事件不减 |
bucket_info.quota_bytes | 建表有,代码从不读取,上传不校验 |
user_info.total_space / used_space | 登录返回,永不更新 |
object_info.user_metadata | 建表有,上传不写入 |
multipart_upload | 建表有,运行时不读写 |
实测本地库的例子:test 桶 used_bytes = 1,050,967,status='NORMAL' 的对象合计 1,048,657,差值来自已删除对象。只按 used_bytes 做配额或计费会持续偏高。
6. 一致性与事务
- Outbox 与对象写入不在一个事务里。
ObjectServiceImpl.putObject没有@Transactional。outbox_table的 insert 自动提交,MQ 发送失败后调用方回滚对象,但 PENDING 记录还在。重试会把这条事件补投,控制面给一个已删除的对象建索引。 - 事件可能静默丢失。 消费者按
bucketName查 Bucket,查不到只记 error 就返回,消息被确认,没有重试或死信。 - 没有版本/顺序。 Created 的迟到重投可以把已经
RECYCLED的行改回NORMAL。 - 复制不发事件。
copyObject只写存储,不写object_info。 - 复制跨后端会失败。 代码取的是源 Bucket的后端,再用目标 Bucket 名调
copyObject。源是 MinIO、目标是 LOCAL 时,MinIO 收到的是目标 Bucket 名,而该 Bucket 在 MinIO 里不存在。 - 删除失败仍发事件。
removeObject抛异常时只记 warn,然后照常发OBJECT_DELETED。索引被标成回收站,存储里可能还有文件。 - Outbox 死信无告警。 重试 5 次后等 24 小时删除,没有指标或人工入口。
7. 存储后端与协议
| 限制 | 影响 |
|---|---|
| 本地、OSS 不支持预签名 | GET 自动回退代理,?presigned-url 返回 501 |
MinIO 分片用 composeObject | 最多 1000 个源,源数量在 Complete 时才知道 |
单分片上限 5 GiB,实际按 byte[] 读入 | -Xmx256m 下远达不到 5 GiB,(int) contentLength 超过 2 GiB 会溢出 |
| 分片不校验连续性 | 缺号由后端合并结果决定 |
| 分片 Complete 不带 MD5 | 分片上传的对象不进秒传缓存 |
| 没有 S3 SigV4 | aws-cli/s3cmd 不能直接用,只能走 JWT 或预签名 URL |
| 没有版本控制/Bucket Policy/Object Lock | README 的兼容性表已标 N |
| OSS 凭据为空时后端仍注册 | 请求到 OSS 桶才抛 IllegalStateException |
8. 运维与观测
- 业务服务没有 Actuator。
/actuator/health不存在,网关的/actuator放行是空转。compose 没有给三个业务服务配healthcheck,docker compose ps只能看到Up。 - 没有指标与链路追踪。 没有 Micrometer/Prometheus、没有 trace id。排查靠
docker compose logs与手动redis-cli/mysql。 - 默认凭据全部是明文。 MySQL
root/root123、RabbitMQadmin/admin123、MinIOminioadmin、JWT 默认密钥写在application.yml。生产必须换成环境变量或密钥管理。 - 日志级别默认 DEBUG。 三个服务都是
com.clouddisk: DEBUG。网关对每个请求打一条 INFO,压测时本身是负担。 docker compose down后必须删 Redis 卷。 节点地址是容器 IP,持久化的nodes.conf会过期。--enable-preview与实际特性。 Dockerfile 打开了预览开关,代码里没有使用预览语法。运行时 JDK 与编译版本不一致时,这个参数会让启动失败。
9. 要补的话,先改哪几处
- 删除事件带
size,消费者减used_bytes(ObjectDeletedConsumer、ObjectEventProducer)。改动最小,直接影响计费口径。 - 管理台补
bucketId(admin-ui/src/api/recycle.ts),或把后端参数改成可选、按objectId反查 Bucket。两条选一条,别让前后端各按一半约定工作。 - 补
/share/{token}/files/{key}下载接口,在服务端校验密码与下载次数,并把计数从 verify 移到下载。 - 复制后补发 Created 事件,并按目标 Bucket 的后端执行复制(源/目标类型不同时先读后写)。
- XML 列表应用
continuation-token,先算 CommonPrefixes 再拼 XML,并统一 key 的前导斜杠(写入时剥掉,或查询时补上)。 - 加对象级授权与端口收敛(
object-storage入口校验 owner,compose 去掉 38081/38082 的宿主机映射)。 - 加对账任务:扫存储与
object_info,补缺行、删孤儿、重算used_bytes。这一步做完,索引才从“只能靠事件”变成“可重建”。